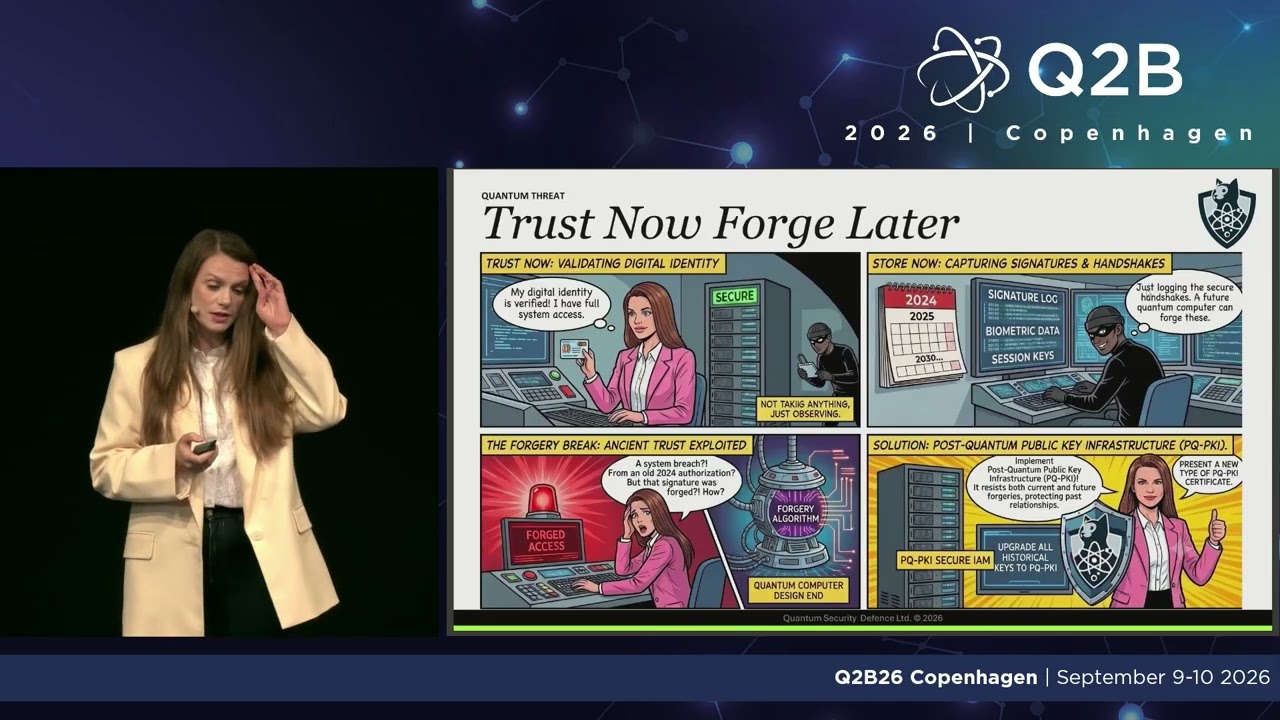
Q2B26 Copenhagen | Anna Beata Kalisz Hedegaard, CEO, Quantum Security Defense Ltd.
Q2B26 Copenhague | Anna Beata Kalisz Hedegaard, PDG, Quantum Security Defense Ltd.
Mots-clés
Résumé
215 mots
Évaluation critique
Valeur des informations & solidité de l’argumentation
La richesse de l’exposé réside dans la synthèse d’un ensemble de statistiques et de tendances concernant les menaces IA et quantiques, ainsi que l’état des réglementations et des initiatives industrielles. L’argumentation est persuasive : elle établit un lien direct entre la capacité des ordinateurs quantiques à casser RSA/ECC et l’urgence d’adopter des solutions post-quantiques. Elle utilise des exemples concrets (comme le temps de réponse de 21 secondes pour convaincre une victime d’un phishing généré par IA) et des références à des enquêtes (DigiQuantum outlook, 87% des organisations planifient, mais 50% n’ont pas de plans concrets). Cependant, la solidité de l’argumentation est limitée par l’absence de sources précises ou de références publiées pour la plupart des chiffres avancés. Certaines affirmations restent générales (ex : « 300 000 chatbots ») sans indiquer l’origine. On retient néanmoins une mise en garde pertinente sur le décalage entre la prise de conscience et l’action concrète, ainsi que sur les obstacles pratiques (budgets, systèmes hérités).
Rigueur scientifique, qualité des sources, adéquation du titre
La rigueur scientifique est moyenne : la présentatrice cite des organismes comme le MIT, l’Université du Queensland, le NIST, et mentionne des executive orders, mais ne fournit pas de références précises dans la transcription. Les seules sources explicitement fournies sont le lien vers le site de la conférence Q2B. Le titre de la vidéo est adéquat : il décrit exactement le contenu, à savoir des outils et réglementations pour la défense cyber face aux menaces quantiques et IA. L’adéquation est donc bonne, sans enjeu majeur. On ne note pas de commentaires fournis, donc aucune tendance du public à analyser.
273 mots
Adéquation titre / contenu
Le titre reflète bien le propos : outils et réglementations pour défendre les cyberinfrastructures contre les menaces quantiques et IA.
Qualité & fiabilité
6/10
Exposé expert mais manque de citations directes des statistiques citées ; certaines données restent non référencées dans la transcription.
Moments clés
Repères établis par PSI à partir de la transcription : le créateur n'a pas défini de chapitres.
- Introduction : contexte sur les infrastructures numériques et les menaces quantiques et IA
- Statistiques sur l'augmentation des attaques IA (44% d'exploitation, 300 000 chatbots, 29 minutes de breakout)
- Risques critiques pour la sécurité : profilage des victimes et amplification des attaques par l'IA
- Harvest now decrypt later et introduction à la cryptographie post-quantique
- Standards NIST (CRYSTALS-Kyber, CRYSTALS-Dilithium) et migration vers le post-quantique
- Cadres réglementaires : executive order américain, exigences françaises, pressions de l'industrie (Google, cloud providers)
- Difficultés de mise en œuvre : manque d'ingénierie, budgets accaparés par l'IA, systèmes hérités
- Enquêtes sur l'adoption (87% planifient, 50% sans plan concret) et nécessité de passer à l'action
- Présentation des services de Quantum Security Defense et conclusion
Sources citées
- Q2B Conference Site — Page officielle de la conférence Q2B où cette présentation a eu lieu
Sources concordantes
- Q2B Conference Site — Conférence axée sur le calcul quantique et ses applications pratiques, en cohérence avec les thématiques de la vidéo
Apport & nouveautés
Cette vidéo apporte une mise en perspective actualisée des risques combinés IA et quantique sur la cybersécurité, en insistant sur l’urgence de mettre en œuvre des solutions post-quantiques. Elle se distingue par la synthèse de données chiffrées (statistiques d’attaques, délais de migration) et par l’appel à une action concrète plutôt qu’à de la simple planification. La nouveauté réside dans la mise en avant des obstacles opérationnels (budgets, systèmes hérités) et des calendriers réglementaires contraignants.
Pour aller plus loin :
- Post-Quantum Cryptography — Wikipedia — Article de référence sur les méthodes de chiffrement résistantes aux ordinateurs quantiques.
- NIST Post-Quantum Cryptography Standardization — Page officielle du NIST sur les standards post-quantiques (CRYSTALS-Kyber, CRYSTALS-Dilithium).
- Harvest now, decrypt later — Wikipedia — Concept expliquant la collecte de données chiffrées en vue d’un décryptage futur par un ordinateur quantique.
- Quantum Key Distribution — Wikipedia — Technologie de distribution de clés quantiques pour des communications sécurisées.
- Quantum Threat Timeline Report — Global Risk Institute — Rapport prospectif sur les échéances de la menace quantique pour la cryptographie.
171 mots
Profil radar
Le profil radar montre un bon niveau d'information technique (quantité et niveau technique élevés) mais une fiabilité globale modérée, en raison de sources peu précisées dans la transcription. La qualité de l'information reste correcte mais pourrait être renforcée par des références documentées.